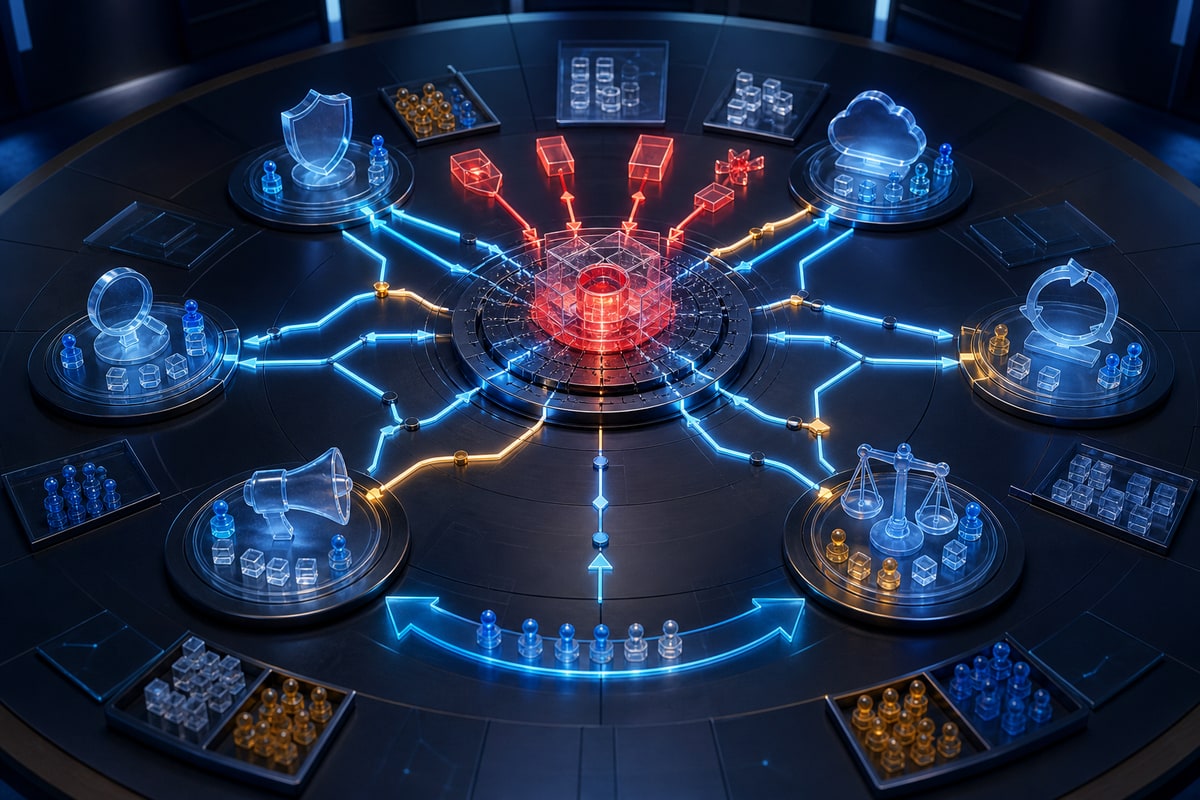
Tabletop kebocoran data adalah latihan keputusan yang difasilitasi, bukan penetration test. Tim teknis, legal, privacy, operations, communications, dan pimpinan dapat mempraktikkan insiden yang berkembang sebelum pelanggan nyata, tenggat, serta ketidakpastian memperbesar tekanan.
Tetapkan Tujuan Pembelajaran
Pilih tiga hingga lima pertanyaan: Bisakah tim membentuk komando? Menentukan data terdampak? Menghentikan exfiltration? Melibatkan vendor? Mengambil keputusan notifikasi? Menjaga operasi?
Tentukan peserta, observer, fasilitator, pencatat, aturan, durasi, confidentiality, dan bukti keberhasilan. Decision-maker senior perlu ikut, bukan hanya menerima ringkasan.
Bangun Skenario yang Kredibel
Gunakan arsitektur, vendor, data, dan kalender bisnis sendiri. Skenario dapat dimulai dari download cloud aneh, akun support dicuri, ransomware, insider, atau notifikasi vendor.
Siapkan inject bertahap: alert tidak lengkap, pertanyaan pelanggan, kontak media, klaim pelaku, outage, bukti forensik baru, dan tenggat regulasi. Jangan ungkap seluruh cerita di awal.
Latih Keputusan, Bukan Hafalan
Tanyakan siapa berhak mengisolasi sistem, menonaktifkan akun, memanggil spesialis, menyetujui biaya darurat, menghubungi asuransi, berkomunikasi publik, dan menerima risiko continuity.
Peserta harus menjelaskan bukti yang dibutuhkan, cara memperolehnya, pemilik tindakan, serta titik eskalasi. Catat asumsi dan perbedaan pendapat.
Cakup Respons End-to-End
Telusuri detection, triage, containment, penjagaan bukti, eradication, recovery, analisis data terdampak, koordinasi vendor, legal assessment, notification, customer support, dan follow-up.
Uji komunikasi alternatif jika platform identitas atau chat normal dikompromikan. Pertimbangkan kesejahteraan serta handover responder.
Tangani Kewajiban Hukum dengan Hati-Hati
Libatkan penasihat berkualifikasi untuk menafsirkan kewajiban, privilege, threshold, penerima, dan waktu notifikasi. UU PDP memuat kewajiban pengendali terkait kegagalan pelindungan data pribadi; tindakan tepat bergantung fakta dan aturan terbaru.
Latihan harus menguji proses keputusan, bukan menanam kesimpulan hukum generik ke playbook teknis.
Amati dan Perbaiki
Evaluator mencatat keputusan, delay, data hilang, role kabur, kontak tak tersedia, workaround berbahaya, serta praktik efektif. Tutup dengan hot wash.
After-action report harus memiliki tindakan prioritas, pemilik, tanggal, dan validasi. Perbarui plan/runbook, danai remediation, dan uji ulang gap material. Ukur penutupan dan kecepatan keputusan.
Layanan cybersecurity DualByte dapat merancang serta memfasilitasi skenario berdasarkan teknologi dan risiko bisnis Anda.
Sumber
Butuh bantuan implementasi?
Konsultasi gratis dengan tim DualByte untuk solusi teknologi bisnis Anda.