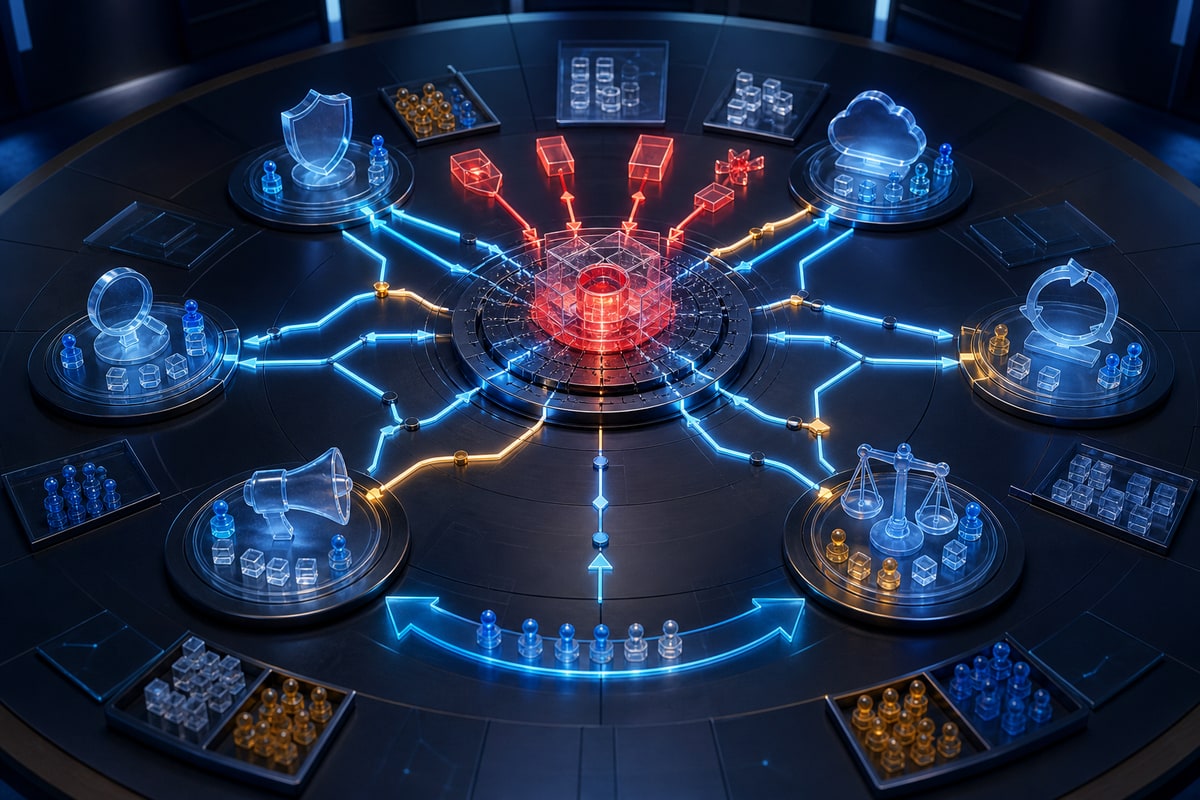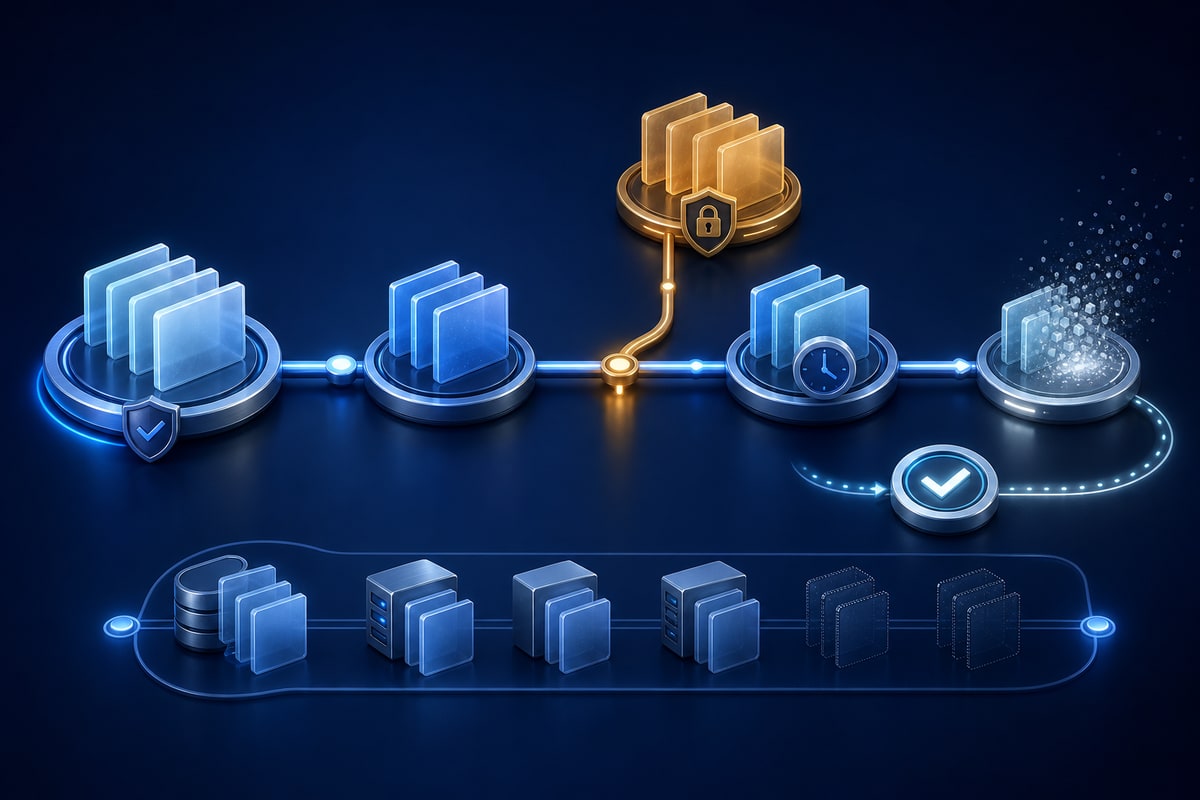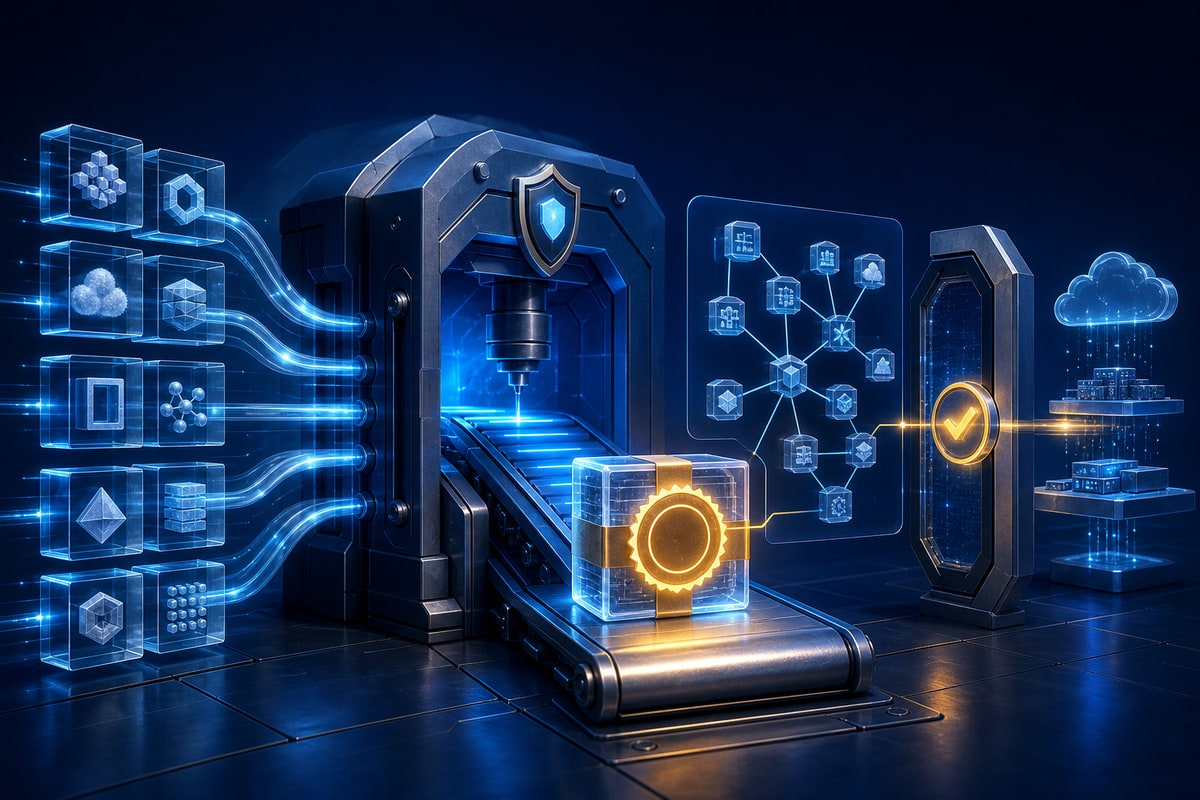
Software bill of materials (SBOM) mengidentifikasi komponen dalam artefak software. Ia meningkatkan visibilitas, tetapi tidak membuktikan dependency aman, build dapat dipercaya, atau celah sudah diperbaiki. Keamanan supply chain membutuhkan kontrol sejak source dan pemilihan dependency hingga build, release, deployment, dan respons.
Ketahui Apa yang Dibangun dan Dibeli
Inventarisasikan repository internal, open-source package, base image, build tool, registry, hosted service, dan komponen komersial. Tetapkan pemilik dan criticality.
Hasilkan SBOM otomatis untuk artefak release dengan format standar seperti SPDX atau CycloneDX. Pertahankan hubungan antara source, build, digest artefak, SBOM, dan versi yang dideploy.
Lindungi Source Control
Wajibkan autentikasi kuat, least privilege, protected branch, review perubahan material, dan token otomasi yang terkendali. Batasi pihak yang dapat mengubah workflow, branch rule, konfigurasi release, serta sumber dependency.
Scan secret dan tanggapi dengan pencabutan, bukan hanya menghapus commit. Simpan audit event serta review akses repository yang tidak biasa.
Kendalikan Dependency
Kunci versi, gunakan registry tepercaya, verifikasi identitas dan integritas package, serta review dependency baru dari sisi maintenance, lisensi, provenance, dan risiko. Kurangi package yang tidak perlu.
Alert vulnerability otomatis perlu triage berdasarkan kemungkinan eksploitasi dan konteks deployment. Antrean scanner yang panjang bukan manajemen risiko.
Perkuat Build
Isolasi build, minimalkan akses jaringan, gunakan worker sementara, lindungi signing key, serta pisahkan administrator build dari approval release. Buat artefak immutable satu kali, lalu promosikan digest yang sama antar-environment.
Catat provenance yang menjelaskan source, builder, parameter, dan dependency pembentuk artefak. Sign artefak atau attestation dan verifikasi sebelum deployment.
Amankan Delivery dan Runtime
Terapkan policy pada registry dan deployment. Tolak image tanpa signature atau asal yang jelas, privileged execution, mutable tag, dan source yang tidak disetujui. Gunakan base image minimal yang mudah dipatch.
Kontrol runtime dan observability tetap penting karena build tepercaya masih dapat membawa dependency rentan.
Operasionalkan SBOM
Simpan SBOM dalam inventory yang dapat dicari. Saat celah baru muncul, tentukan produk, pelanggan, environment, dan versi yang terdampak. Hubungkan temuan ke pemilik, keputusan remediation, exception, dan bukti.
Uji proses dengan tabletop insiden dependency. Ukur cakupan artefak, verifikasi provenance, waktu identifikasi paparan, waktu perbaikan, dan exception kedaluwarsa.
Layanan cybersecurity DualByte dapat memperkuat repository, CI/CD, dependency, dan artefak sebagai satu program supply-chain.
Sumber
Butuh bantuan implementasi?
Konsultasi gratis dengan tim DualByte untuk solusi teknologi bisnis Anda.